金管會徵詢代理AI安全規範,金融業治理迎新考驗
「信任,但要驗證。」這句資安領域常見的原則,正好點出金融業導入代理AI時面臨的核心問題:當人工智慧不再只是回答問題,而是能夠自主執行任務,金融機構該如何確保它不會越權行動?
台灣金融監督管理委員會(金管會)於10月13日發布「金融業運用代理AI安全諮詢文件」,針對安全治理、風險分級與安全控管三大面向,展開為期30天的公開意見徵詢。這不只是金融業導入新技術的討論,也反映出監管機構開始正視AI從「提供建議」走向「實際執行」後的安全挑戰。
值得注意的是,這份文件目前屬於諮詢性質,並非直接取代現行法規的新制度。金管會希望透過公開徵詢,蒐集業界對實際應用場景、技術限制及安全措施的意見,作為後續政策研議與監理指引的參考。
從聊天工具到自主執行,風險不再只是回答錯誤
傳統聊天式AI主要根據使用者輸入產生回覆,代理AI則更進一步,能自行規劃執行步驟、呼叫外部工具,甚至跨系統存取資料,以完成指定任務。
簡單理解,前者可能告訴使用者如何處理一項金融業務,後者則可能在取得授權後,直接操作相關系統、讀取資料或推進工作流程。這種能力有機會改善營運效率、減少重複性工作,也可能帶來更靈活的金融服務。
但問題也隨之出現。如果AI誤解任務目標、錯誤使用工具,或取得超出必要範圍的權限,影響便不一定停留在單次回答。當多個執行步驟彼此連動,前一個環節的錯誤可能傳遞到後續流程,造成資料外洩、操作失誤,甚至擴大成系統性風險。
對金融業而言,這類問題尤其敏感。金融機構處理的資料往往涉及客戶隱私、帳務資訊與內部營運流程,一旦代理AI的行動缺乏適當限制,單純的模型錯誤就可能轉化為實際的業務風險。
三大風險軸線,決定代理AI應該受到多嚴格的管理
金管會諮詢文件的重要方向之一,是建議金融機構以「應用場景」作為管理單位,而不是只根據使用哪一種模型或產品來決定安全等級。
這代表金融機構必須先釐清AI要完成什麼任務、可以讀取哪些資料、能呼叫哪些工具、可以執行哪些操作,以及結果會寫入哪個系統。當任務邊界越清楚,機構就越容易建立可驗證的安全措施。
在風險分級方面,文件提出三個判斷軸線:
- *資料敏感度:**代理AI接觸的資料有多敏感,是否涉及客戶個資或重要金融資訊。
- *動作影響:**AI執行的操作可能造成多大影響,是否涉及重要業務流程。
- *能力邊界與可擴散性:**AI的行動範圍有多大,一個錯誤是否可能沿著多步驟流程擴大。
分級時採取「就高不就低」原則。換句話說,只要某個應用場景在其中一項指標具有較高風險,就不能只因其他項目風險較低而降低整體管理標準。
這套方法也意味著,代理AI的風險等級不應一經核定便永久不變。隨著資料存取範圍、工具權限或業務用途調整,金融機構仍需重新評估,並將分級結果納入測試、上線、監控及後續查核流程。
參照零信任架構,讓AI的每一步行動都能被追蹤
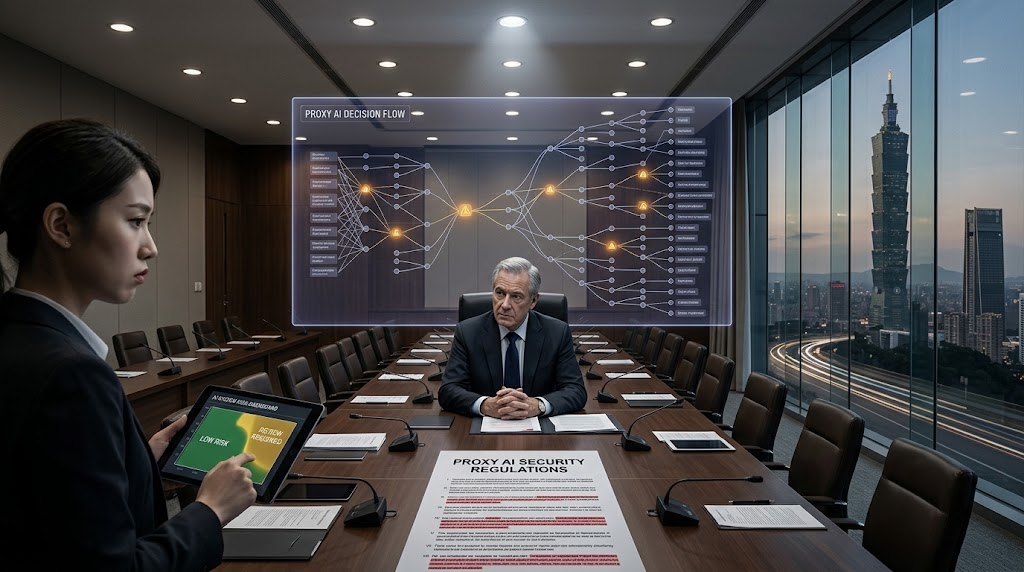
除了風險分級,金管會也將代理AI視為具備行動能力的「非人類身分」,建議參照零信任架構建立安全控管。
核心原則包括不預設信任、持續驗證、最小權限及可追溯性。也就是說,代理AI不應因為已經通過初始授權,就能在後續流程中無限制地使用工具或存取資料。每項操作都應受到適當的權限與行為限制,並留下可供追查的紀錄。
對金融機構而言,真正的挑戰不只是讓AI完成任務,而是要能回答幾個關鍵問題:它為什麼執行這項操作?使用了哪些資料?呼叫了哪些工具?如果出現異常,能否立即停止、降級或復原?
因此,安全設計不能只依賴模型本身。執行環境、網路、應用程式、工作負載、資料管理及行為監控,都需要納入整體防護。尤其當代理AI能夠跨系統工作時,權限隔離、操作紀錄與異常處置機制,將直接影響金融機構能否有效控制風險。
金管會暫不制定單一技術標準,後續落地仍是關鍵
金管會強調,這份諮詢文件並非要取代現行法令、監理規範、委外管理要求或金融業既有內部控制制度。由於代理AI技術仍在快速演進,監管機構先透過公開徵詢了解實務需求,再作為後續政策與指引研議的依據。
這種做法也有其現實考量。不同金融機構的業務規模、系統架構與AI應用情境不盡相同,如果過早綁定特定模型、供應商或技術架構,規範可能難以因應後續變化。因此,金管會也鼓勵各界提出意見時,說明具體應用場景、風險等級、實務限制及控制措施的可驗證效果。
真正值得關注的是,金融業未來如何在創新效率與風險控制之間取得平衡。代理AI的價值在於能夠採取行動,但這也意味著,金融機構不能只用傳統聊天機器人的標準管理它。
當AI開始參與跨系統流程,安全治理就必須從「模型會不會答錯」延伸到「系統允許它做什麼、做完之後能否追蹤,以及出錯時能否及時停止」。這可能成為金融業下一階段導入AI時,無法迴避的管理課題。
接下來30天的公開意見徵詢,將提供監管機構與金融業交換實務經驗的機會。至於最終指引會如何調整,以及各項安全要求將如何落地,仍有待後續政策發展。
FAQ
FAQ 1:什麼是代理AI?它與一般聊天式AI有什麼不同?
代理AI不只是根據使用者的問題產生文字回覆,還能規劃任務步驟、呼叫工具及跨系統存取資料,以推進指定工作。這讓它有機會提升金融業營運效率,但也增加越權操作、資料外洩及多步驟錯誤連鎖擴大的風險,因此需要更完整的權限管理與監控機制。
FAQ 2:金管會為什麼要針對代理AI發布安全諮詢文件?
代理AI具有自主規劃與執行任務的能力,可能直接影響金融系統、客戶資料及業務流程。金管會希望透過安全治理、風險分級與安全控管等建議,協助金融機構辨識不同應用場景的風險,並作為後續政策研議、指引發布及監理溝通的參考。目前這份文件仍處於公開意見徵詢階段。
FAQ 3:金融機構應如何降低代理AI的資安風險?
金融機構可先界定代理AI的業務目的、資料存取範圍、工具清單及可執行動作,再依資料敏感度、操作影響與能力邊界進行風險分級。同時,應採取最小權限、持續驗證、操作紀錄及異常監控等措施,並預先設計停用、降級與復原流程,定期重新評估風險。
相关文章